Falhas críticas no PHP levam governos a tirar sites do ar; correção saiu na quarta (21)
As duas brechas, batizadas de PHP2Shell, têm nota 9,2 de 10 e permitem invadir servidores sem senha; versões antigas do PHP não recebem o conserto oficial.
Redação Bairrista · Repórter de Geral · · 3 min de leitura

Os desenvolvedores do PHP lançaram na quarta-feira (21) atualizações de emergência para duas vulnerabilidades críticas. As falhas, chamadas de PHP2Shell, podem permitir que invasores executem código remotamente em servidores web sem fazer login. Agências dos EUA (NSA), da União Europeia, do Reino Unido, da Austrália, da Finlândia, dos Países Baixos e do Japão pediram atualização imediata ou desligamento temporário dos sistemas.
Para quem vive no RS, o alcance é direto. O PHP roda por trás de aplicações como WordPress, Drupal e Joomla, comuns em sites de prefeituras, escolas, associações, lojas e blogs. Especialistas ouvidos pela BBC avaliam que organizações pequenas, com pouca equipe de TI e manutenção irregular, correm mais risco.
O que são as falhas e quais versões corrigem
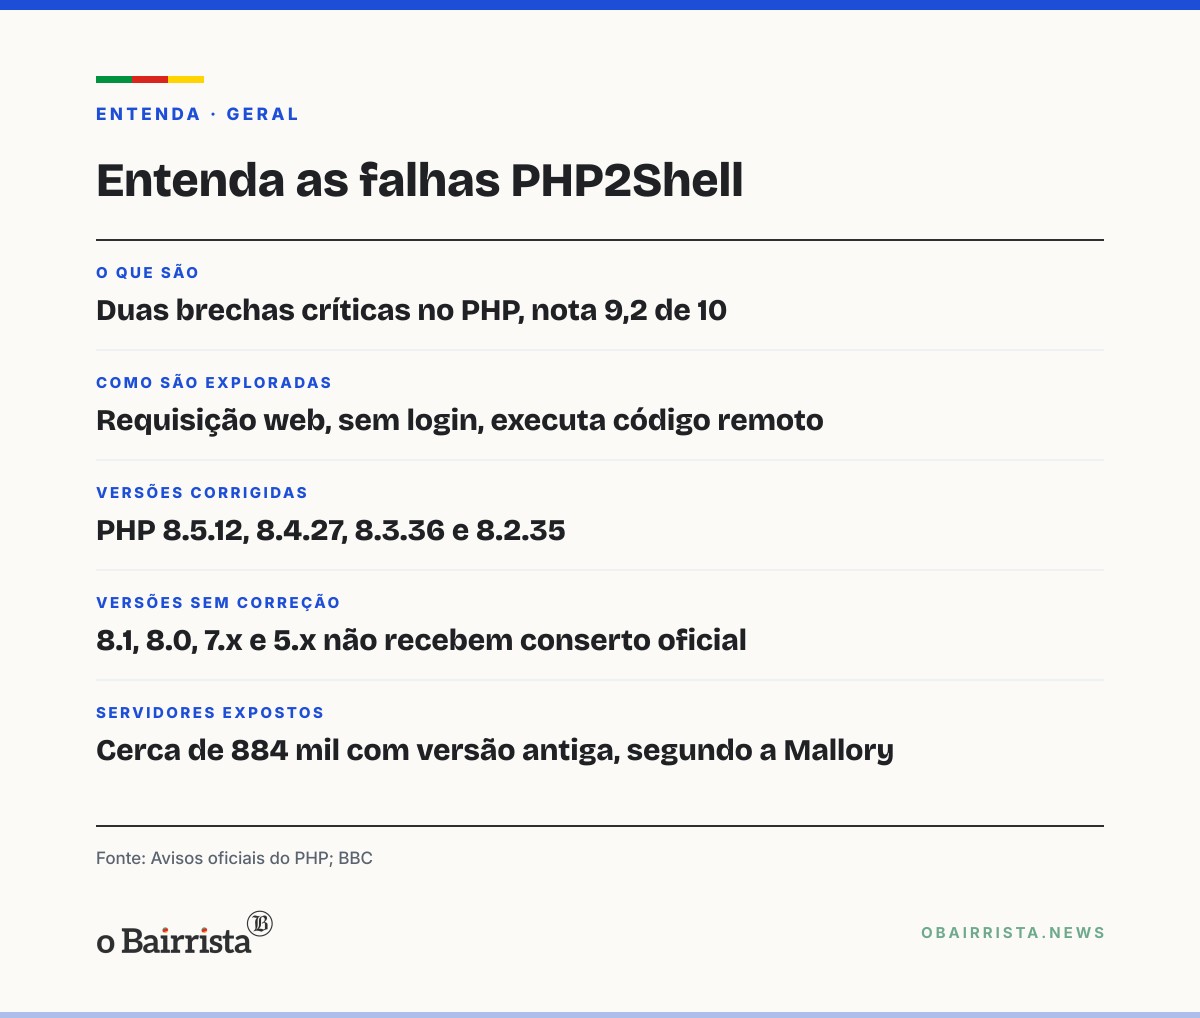
As duas brechas têm os códigos CVE-2026-109618 e CVE-2026-109619. Ambas pontuam 9,2 no CVSS v4.0 e podem ser acionadas por uma requisição web sem autenticação. A primeira envolve corrupção de memória quando o PHP fica sem memória no meio de uma operação. A segunda trata de estado global que continua apontando para memória de uma requisição já encerrada.
As correções estão nas versões PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. O projeto só corrige as ramificações 8.2 a 8.5: as versões 8.1, 8.0, 7.x e 5.x não recebem versão oficial de correção. A empresa de segurança TuxCare cita uma contagem da Mallory de cerca de 884 mil servidores expostos na internet com uma dessas versões antigas. Os avisos oficiais declaram faixa afetada apenas nas ramificações 8.2 a 8.5; a alegação de que o problema alcança o PHP 5.4 em diante vem de terceiros.
Nem todo site que usa PHP é necessariamente explorável. A possibilidade de exploração depende das versões, da configuração e do ambiente.
Pesquisadores, IA e tentativas de ataque
Pesquisadores das empresas Calif e Wiz encontraram as falhas com ferramentas de inteligência artificial. A Wiz comunicou as vulnerabilidades à equipe de segurança do PHP em 24 de agosto, e o processo reuniu PHP, OpenAI, Wiz, Cloudflare e agências governamentais. A divulgação coordenada estava prevista para 22 de outubro, mas informações publicadas em 20 de outubro levaram o PHP a antecipar as atualizações.
Houve tentativas de ataque antes da liberação das correções. Os pesquisadores também demonstraram a leitura da memória de processos PHP, que pode conter senhas, tokens e chaves de API.
Na Europa, governos retiraram sites públicos do ar por precaução. A BBC relatou que o governo da Finlândia, a prefeitura de Edimburgo e a própria emissora britânica tiraram páginas do ar por um período.
O que fazer
Quem administra site em PHP deve atualizar para uma das quatro versões corrigidas e reiniciar os processos do servidor. Pacotes de distribuições Linux podem manter o número antigo com a correção aplicada, por isso é preciso conferir o rastreador de segurança da distribuição. Em hospedagem compartilhada, o caminho é pedir à empresa de hospedagem que atualize o PHP.
O usuário comum não consegue saber a versão do PHP de um site só navegando. A orientação do pesquisador Salil Kanhere, da UNSW Sydney, é prestar atenção a avisos de segurança dos serviços que usa, como pedidos de troca de senha, e desconfiar de mensagens de phishing que aproveitem o noticiário. Se chegar um pedido de troca de senha, entre no site digitando o endereço no navegador ou pelo aplicativo oficial, sem clicar em links recebidos por e-mail ou mensagem.
Perguntas frequentes
Quais versões do PHP foram corrigidas?
As correções estão nas versões PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. As versões 8.1, 8.0, 7.x e 5.x não recebem correção oficial.
Meu site usa PHP, o que devo fazer?
Atualize para uma das versões corrigidas e reinicie os processos do servidor. Em hospedagem compartilhada, peça à empresa de hospedagem para atualizar o PHP.
Como saber se devo trocar minha senha?
Se receber pedido de troca de senha, acesse o site digitando o endereço no navegador ou pelo aplicativo oficial, sem clicar em links recebidos por e-mail ou mensagem.
Saber mais
Leia também
EUA acusam políticos do Canadá de tentar influenciar eleição de meio de mandato
Trump pede à Suprema Corte que libere obra do muro em Big Bend, no Texas
Macron manda proibir protestos não sindicais; Paris libera ato da CGT no sábado (24)
Airbus da Latam desliga motor sobre Curitiba e pousa em Porto Alegre às 8h23
Mais lidas
1Real Time Big Data dá Flávio 52% a 48% sobre Lula; Alfa tem 51,5% a 48,5% no mesmo dia2Ibovespa recua 0,86%, a 206.495 pontos; dólar fecha a R$ 5,027 com Quaest apertada3Advogado Sebastian Watenberg é sondado para diretoria do Banrisul no governo Zucco4Adolescente de 16 anos cai do 3º pavimento de shopping em Caxias e está em estado grave5Falhas críticas no PHP tiram sites do ar pelo mundo; correção está nas versões 8.2 a 8.5