EUA e Coreia do Sul pedem atualização urgente do Java após falha crítica
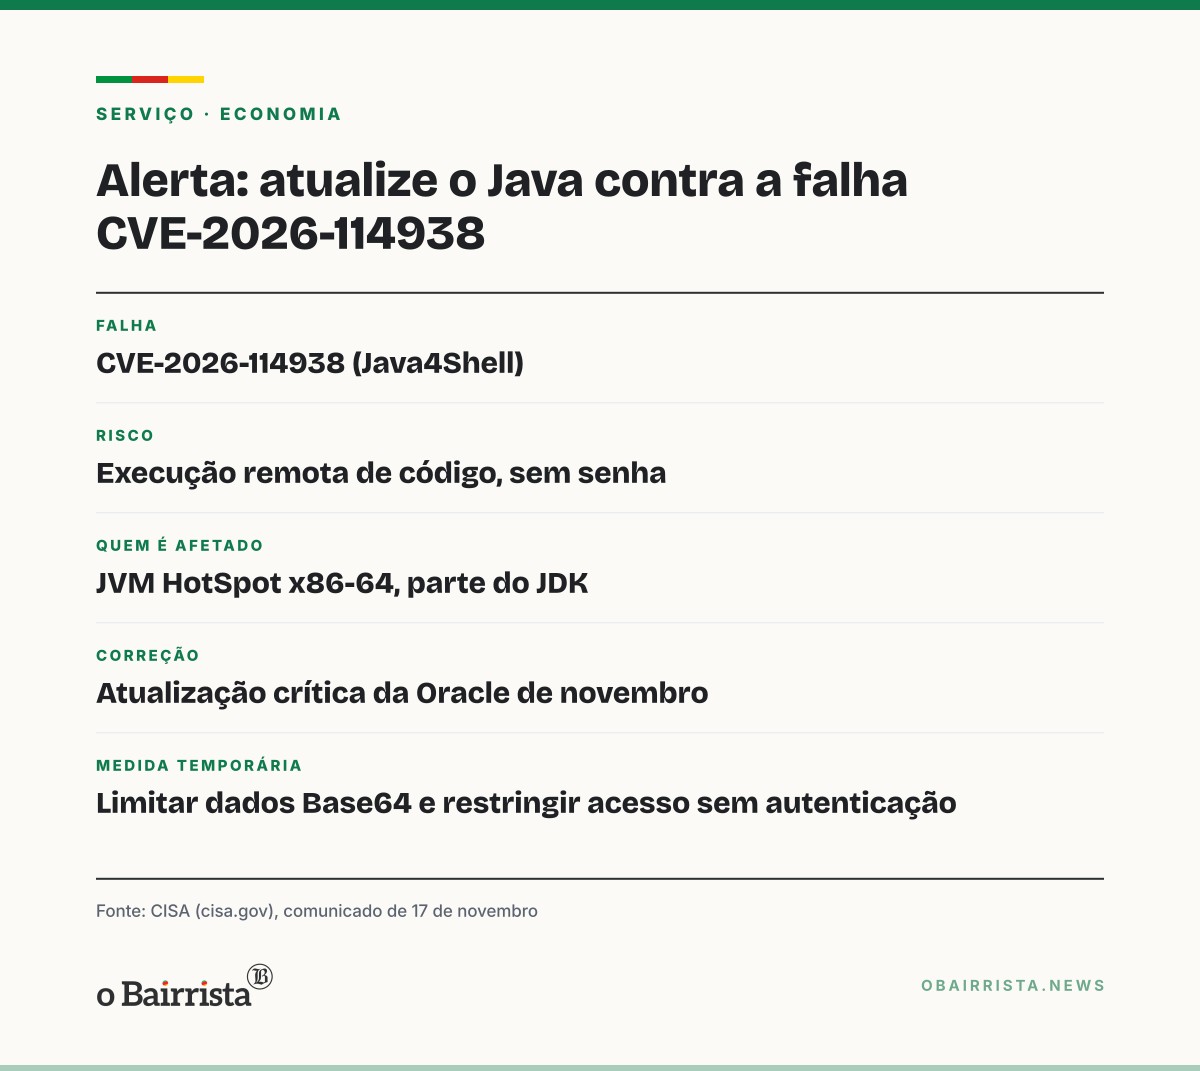
A vulnerabilidade CVE-2026-114938, apelidada de Java4Shell, pode permitir execução remota de código sem senha em servidores que usam a máquina virtual Java.
Redação Bairrista · Repórter de Economia · · 2 min de leitura
A agência de cibersegurança dos Estados Unidos, a CISA, pediu na terça-feira (17) que organizações corrijam imediatamente uma falha crítica no Java. O governo da Coreia do Sul fez recomendação parecida nesta quarta (18), por meio do Ministério da Ciência e TIC e da KISA.
A falha tem o código CVE-2026-114938 e o apelido Java4Shell. É uma vulnerabilidade de corrupção de memória no decodificador Base64 da máquina virtual Java (JVM) HotSpot x86-64, parte do kit de desenvolvimento JDK. Segundo a CISA, dados especialmente preparados podem derrubar sistemas e, em certas condições, permitir a execução de código malicioso à distância, sem autenticação. Empresas, prefeituras e órgãos gaúchos que mantêm aplicações em Java precisam checar se estão expostos.
O que muda para o RS
O Java roda por trás de muitos sistemas corporativos e serviços de internet. Ele também roda dentro de programas de terceiros, o que amplia a checagem. A CISA orienta revisar o inventário de software atrás de JDKs e runtimes. Vale olhar também os que vêm dentro de aplicativos, imagens de contêiner e equipamentos.
A Oracle corrigiu o problema em sua atualização crítica de novembro. A falha atinge a máquina virtual HotSpot em processadores x86-64.
O que fazer
A CISA pede que as correções sejam aplicadas assim que disponíveis, com prioridade para sistemas expostos à internet. Quando não der para atualizar de imediato, a agência sugere medidas temporárias: validar e limitar o tamanho dos dados Base64 na entrada do sistema e restringir o acesso sem autenticação. Também recomenda ficar atento a quedas inesperadas da JVM e a processos Java suspeitos.
O alerta é dirigido a organizações. Quem usa um sistema ou aplicativo que depende de Java deve perguntar ao suporte do fornecedor se há versão vulnerável e se a correção já foi aplicada. As atualizações devem ser baixadas apenas dos sites oficiais do fabricante, com desconfiança de arquivos recebidos por links de terceiros.
Serviço: o comunicado da CISA, em inglês, foi publicado em 17 de novembro e está em cisa.gov, na seção de alertas. As versões afetadas e as corrigidas de cada produto constam no aviso de segurança de novembro da Oracle, que o time de TI deve consultar antes de atualizar.
Perguntas frequentes
O que a falha Java4Shell pode fazer?
Segundo a CISA, dados preparados podem derrubar sistemas e, em certas condições, permitir execução de código malicioso à distância, sem autenticação.
O que devo fazer se uso sistemas que dependem de Java?
Verifique com o fornecedor se há versão vulnerável e se a correção já foi aplicada, baixando atualizações somente dos sites oficiais.
Quando a correção foi disponibilizada?
A Oracle corrigiu o problema em sua atualização crítica de novembro, e as versões afetadas constam no aviso de segurança da empresa.
Saber mais: fontes consultadas (3)
Do interior do RS
Muçum e Coqueiro Baixo: PF investiga fraude em obras emergenciais pós-enchente
São Borja receberá 69 mil toneladas de arroz em leilões da Conab; teto é R$ 79,68 a saca
Gravataí: escolas infantis terão atendimento das 8h às 17h a partir de 2027
Canoas entrega 300 matrículas de imóveis em cerimônia no Guajuviras nesta quarta