Tesouro Nacional confirma acesso indevido a 30 mil cadastros e 4 mil chaves Pix
O incidente foi detectado em 4 de novembro e divulgado nesta quinta (12); o órgão diz que não houve prejuízo financeiro e que a investigação segue.
Redação Bairrista · Repórter de Economia · · 2 min de leitura
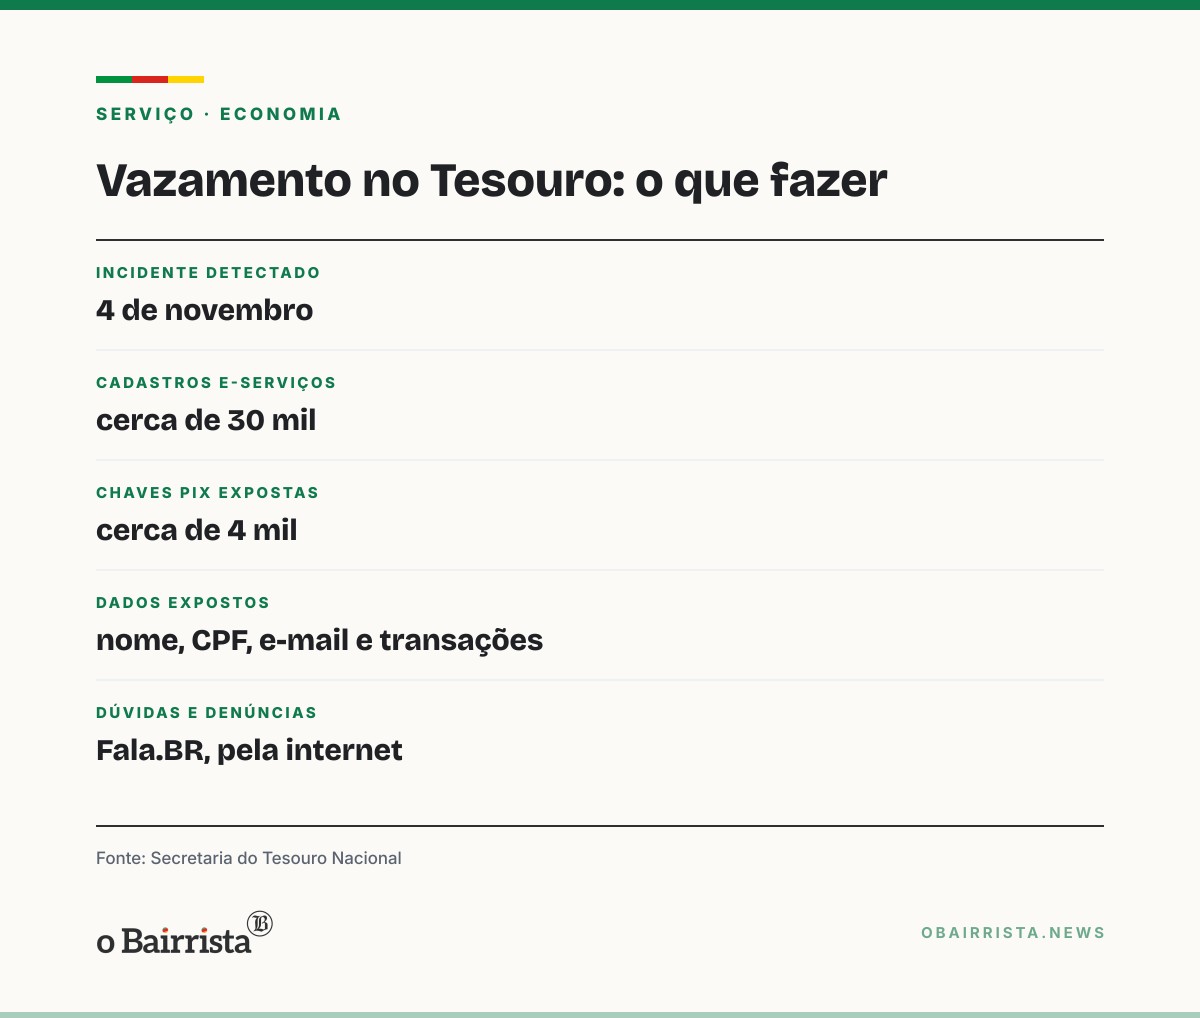
A Secretaria do Tesouro Nacional informou, em nota divulgada nesta quinta (12), que houve acesso não autorizado a dados pessoais em seu ambiente tecnológico. O incidente, detectado em 4 de novembro, expôs informações de cerca de 30 mil cadastros e de aproximadamente 4 mil chaves Pix de beneficiários de pagamentos do Governo Federal.
Para quem mora no Rio Grande do Sul, a dúvida é se os seus dados estão entre os afetados. Quem tem cadastro no portal e-Serviços ou recebe pagamentos do governo federal por Pix, em qualquer cidade do estado, pode estar na lista.
Quais dados foram acessados
O Tesouro diz que não houve impacto financeiro nem comprometimento de sistemas estruturantes. O acesso atingiu duas bases distintas.
A primeira reúne usuários do e-Serviços, portal usado para solicitar e acompanhar serviços oferecidos pelo Tesouro. Nesse conjunto, foram acessados nomes, CPFs e endereços de e-mail de aproximadamente 30 mil cadastros.
A segunda base servia a consultas analíticas internas. Ela continha cerca de quatro mil chaves Pix de destinatários de pagamentos do governo federal. Também havia dados relacionados às transações. Os comunicados divulgados não citam senhas nem dados de contas bancárias entre as informações acessadas.
O que o Tesouro fez
Os mecanismos de segurança e o monitoramento da rede permitiram ao Tesouro identificar e conter o acesso não autorizado. Depois da descoberta, o Tesouro reforçou o monitoramento, adotou medidas adicionais de proteção e abriu investigação técnica para apurar a origem e a extensão do incidente.
O caso foi comunicado à Agência Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov). O Tesouro não informou se há inquérito da Polícia Federal nem se alguém já foi identificado.
Cuidado com golpes
O Tesouro alertou que as informações expostas podem ser usadas por terceiros para dar mais credibilidade a tentativas de fraude, com mensagens e contatos que parecem legítimos. Com nome, CPF e e-mail em mãos, o golpista consegue montar um recado que parece oficial.
Quem tem cadastro no e-Serviços ou recebe pagamentos do governo por Pix deve desconfiar de mensagens que citem pagamentos do governo, peçam confirmação de dados, senhas ou códigos, ou tragam links desconhecidos. Em caso de dúvida, o caminho é procurar o canal oficial do órgão ou do banco, sem clicar no link recebido.
Serviço
Dúvidas sobre o vazamento podem ser enviadas ao encarregado pelo tratamento de dados pessoais do Ministério da Fazenda, pelo canal Fala.BR, plataforma de Ouvidoria e Acesso à Informação do Governo Federal. O atendimento é feito pela internet.
Perguntas frequentes
Meus dados podem ter sido expostos?
Podem, se você tem cadastro no portal e-Serviços ou recebe pagamentos do governo federal por Pix; a lista inclui cerca de 30 mil cadastros e 4 mil chaves Pix.
Houve prejuízo financeiro?
Não, segundo o Tesouro, que afirma que não houve impacto financeiro nem comprometimento de sistemas estruturantes.
Quais informações vazaram?
Nomes, CPFs e e-mails do e-Serviços, além de chaves Pix e dados relacionados às transações; o órgão não cita senhas nem dados de contas bancárias.
Onde tirar dúvidas sobre o caso?
Pelo canal Fala.BR, da Ouvidoria e Acesso à Informação do Governo Federal, com atendimento pela internet.
Saber mais: fontes consultadas (3)
Do interior do RS
Lajeado: Lions Florestal destina renda dos ingressos da Expovale a projetos sociais
Porto Alegre: matrícula do Jardim B no 1º ano municipal termina nesta sexta (13)
Montenegro: Pinto BJJ leva 13 lutadores ao Open Go Fight em Estância Velha; nove estreiam
5º BPM completa 112 anos em Montenegro; unidade nasceu como grupo de metralhadoras