Código malicioso via Optimizely atinge 178 organizações, entre elas CNN, BBC e Zoom
Pesquisadores da Report URI acharam 188 scripts infectados em uma plataforma de testes de sites, e a Optimizely diz que já corrigiu a falha.
Redação Bairrista · Repórter de Geral · · 2 min de leitura
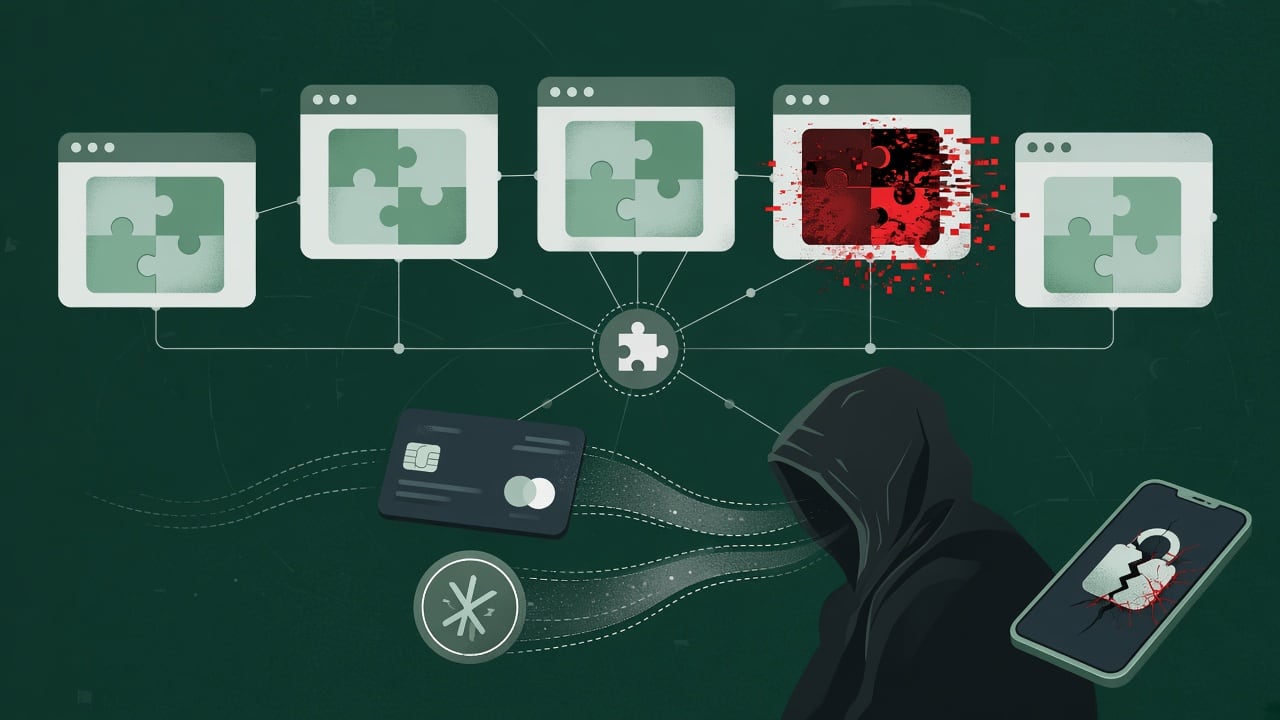
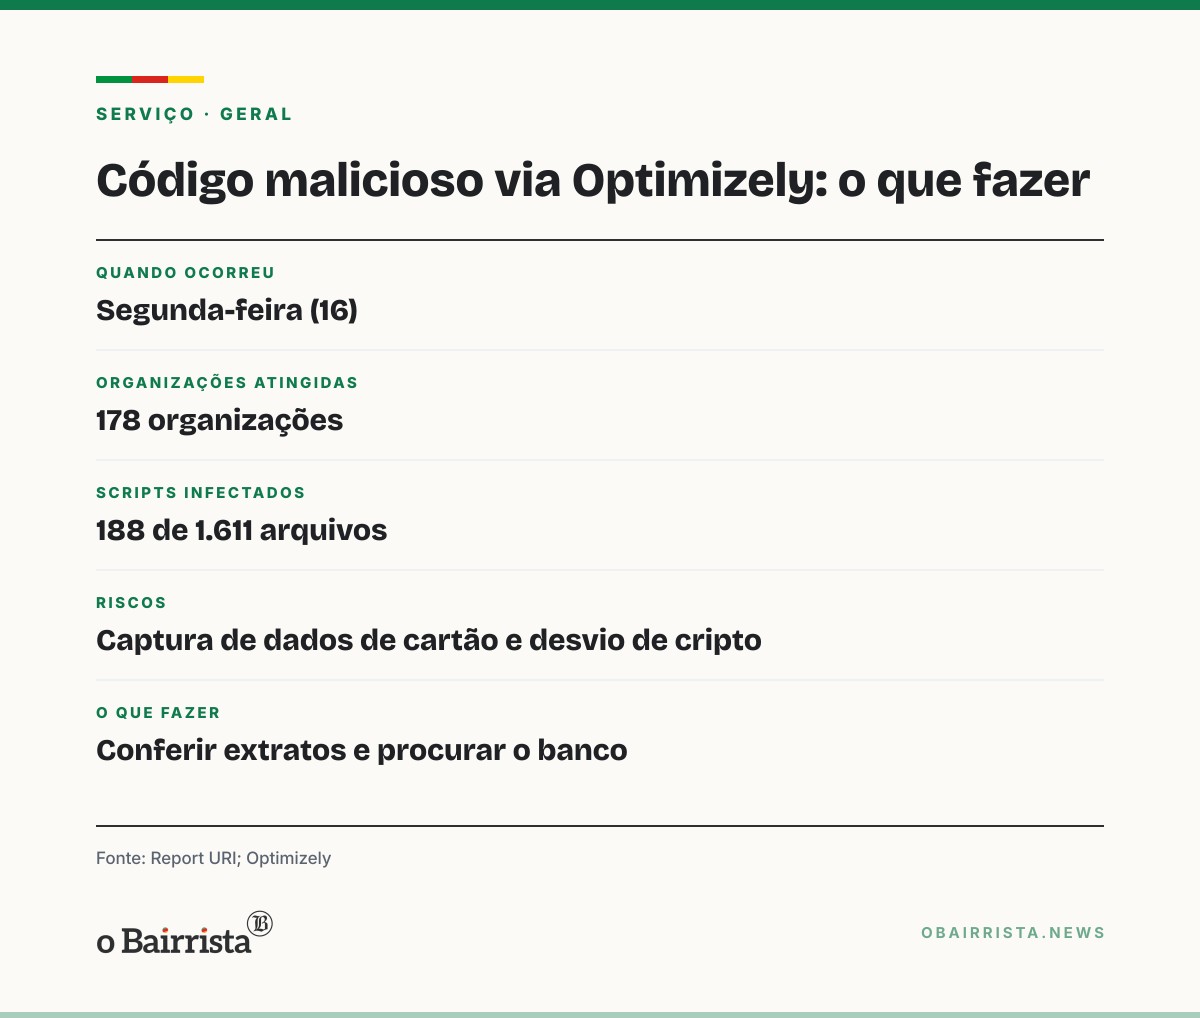
Nesta segunda (16), código malicioso foi servido a visitantes de 178 organizações pela plataforma Optimizely Web Experimentation. A lista inclui Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger e Peacock.
Quem no RS acessou esses sites nesta segunda (16) e digitou dados de cartão ou fez pagamento em criptomoeda pode ter sido exposto. O código podia redirecionar pagamentos em criptomoedas, copiar dados de cartões e entregar ferramentas de exploração contra iPhones e iPads vulneráveis. Nenhuma organização gaúcha aparece entre as atingidas.
Como o ataque funcionou
A Optimizely é uma ferramenta que os sites usam para testar mudanças nas páginas. O atacante inseriu o script malicioso no campo em que os clientes podem adicionar código próprio, sem alterar o restante do arquivo. Por isso, os sites não precisaram ser invadidos um a um.
A Report URI analisou 1.611 arquivos da Optimizely e encontrou 188 infectados, ligados a 178 organizações. Os pesquisadores dizem que o número real provavelmente é maior, porque só puderam checar os arquivos que encontraram a tempo.
O que diz a Optimizely
A Optimizely confirmou o ataque: uma parte não autorizada explorou uma falha no fluxo de cadastro de contas do Experimentation, segundo a empresa ao site BleepingComputer. A empresa afirma que corrigiu a vulnerabilidade e removeu o código injetado dos projetos afetados. Na noite de segunda, a TalkTalk era a única da lista da Report URI cujo código ainda continha o malware, segundo o The Register.
Ainda não há balanço de quantas pessoas tiveram dados capturados nem do prejuízo financeiro. A lista de organizações vem dos pesquisadores.
Serviço: o que fazer
Quem visitou algum site afetado nesta segunda (16) deve conferir os extratos do cartão e as movimentações em criptomoedas. Diante de qualquer cobrança estranha, o caminho é procurar o banco ou o emissor do cartão. A lista completa de organizações está no blog da Report URI, link nas fontes.
Perguntas frequentes
O que muda para mim?
Quem acessou sites afetados nesta segunda (16) e digitou dados de cartão ou pagou em criptomoeda pode ter sido exposto.
O que devo fazer se visitei um desses sites?
Conferir os extratos do cartão e as movimentações em criptomoedas, e procurar o banco ou emissor diante de qualquer cobrança estranha.
Alguma organização gaúcha foi atingida?
Nenhuma organização gaúcha aparece na lista das 178 atingidas.
Saber mais: fontes consultadas (5)
Do interior do RS
Grêmio encaminha contratação da atacante Joycinha, ex-Mixto, para as Mosqueteiras
Passo Fundo: CPI ouve Corsan/Aegea e ex-secretários sobre contrato de saneamento
Juventude: acesso à Série A ativa renovação automática de Raí Silva até dezembro de 2027
Vale do Sinos: coronel André Luiz Stein assume Comando Regional da BM em 23 de novembro